Kubernetes et GitOps : le standard incontournable du déploiement moderne en IT
Admin Janus
admin
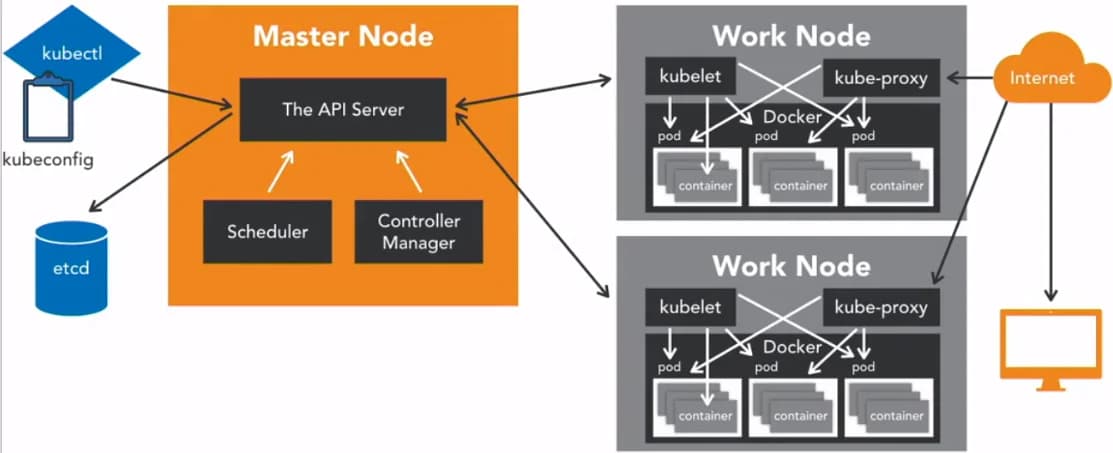
En quelques années à peine, K8s a opéré une transformation radicale dans la façon dont les équipes DevOps conçoivent, déploient et opèrent leurs applications. Ce qui était encore perçu comme une technologie réservée aux géants du web, Google, Spotify, Airbnb, est aujourd'hui la colonne vertébrale de l'infrastructure cloud de milliers d'entreprises, des startups aux grands groupes industriels.
Mais pourquoi Kubernetes s'est-il imposé avec une telle rapidité ? Parce qu'il répond, d'un seul coup, à trois défis fondamentaux que les développeurs et opérateurs rencontrent quotidiennement : la fiabilité des déploiements en production, la gestion automatisée de la charge, et la traçabilité totale des changements d'infrastructure. Dans cet article, nous revenons sur les mécanismes qui font de Kubernetes bien plus qu'un outil, et sur la façon dont le GitOps l'a propulsé au rang de standard universel du développement logiciel cloud-native.
De Docker à l'orchestration : pourquoi Kubernetes s'impose
Si Docker a révolutionné la façon d'empaqueter et de distribuer les applications, il montre rapidement ses limites à l'échelle. Gérer manuellement des centaines de conteneurs répartis sur plusieurs serveurs, leur disponibilité, leur mise à jour, leur communication réseau, devient vite un cauchemar opérationnel.
C'est précisément le problème que K8s résout. Imaginez Kubernetes comme le chef d'orchestre d'un ensemble de serveurs : là où Docker gère chaque musicien individuellement sur une seule scène, l'orchestrateur s'assure que l'ensemble de la salle de concert fonctionne en harmonie, en décidant du placement des musiciens, en ajustant leur volume en temps réel, et en les remplaçant immédiatement s'ils font une fausse note.
Issu des entrailles de Google, qui opère des milliards de conteneurs par semaine depuis plus d'une décennie, Kubernetes a été cédé à la Cloud Native Computing Foundation (CNCF) en 2016, devenant un standard ouvert adopté par tous les grands fournisseurs cloud : Amazon EKS, Google GKE, Azure AKS. L'automatisation qu'il apporte transforme les architectures cloud modernes : la CNCF recense plus de 200 projets gravitant autour de cet écosystème, couvrant des besoins allant de la sécurité à l'observabilité en passant par le GitOps applicatif.
💡 Pour aller plus loin : notre article Le cloud : bien plus qu'un simple serveur à distance pose les bases indispensables avant de plonger dans l'orchestration.
Les trois piliers de la fiabilité en production
L'adoption massive de K8s ne relève pas d'une mode passagère. Elle répond à des besoins critiques et mesurables que voici détaillés.
1. Haute disponibilité et auto-réparation
Le contrôleur Kubernetes qui surveille en continu l'état de chaque composant est le cœur de la résilience de la plateforme. Il s'appuie sur des sondes de santé (liveness et readiness probes) pour détecter les défaillances : si un conteneur crashe ou qu'un nœud devient injoignable, K8s relance automatiquement les pods nécessaires sur les nœuds disponibles, sans intervention humaine, sans interruption de service perceptible.
Cette fiabilité n'est pas le résultat d'une configuration complexe : elle est intrinsèque au modèle déclaratif. Vous déclarez l'état désiré, le système s'y conforme et le maintient en permanence, sans supervision manuelle.
2. Auto-scaling intelligent : absorber les pics sans gaspiller
L'un des défis majeurs du cloud est la gestion de la charge variable. K8s automatise la mise à l'échelle horizontale (plus de pods) et verticale (plus de ressources par pod) grâce à ses mécanismes d'autoscaling :
- HPA (Horizontal Pod Autoscaler) : augmente le nombre de réplicas en fonction de métriques CPU/mémoire.
- VPA (Vertical Pod Autoscaler) : ajuste les ressources allouées à chaque pod.
- KEDA : déclenche le scaling sur des métriques métier (files de messages, requêtes HTTP...).
Résultat concret : si votre plateforme e-commerce connaît un pic lors du Black Friday, l'orchestrateur augmente dynamiquement le nombre de conteneurs pour absorber la demande, puis les réduit une fois le calme revenu, optimisant ainsi les coûts en temps réel.
3. Déploiements progressifs et rollbacks sans stress
Le processus de déploiement d'une nouvelle version en production est souvent source d'anxiété. Kubernetes élimine ce stress grâce aux Rolling Updates : la nouvelle version est déployée progressivement, pod par pod, pendant que l'ancienne continue de servir le trafic.
Si un bug critique est détecté, un simple kubectl rollout undo déclenche un rollback automatique vers la version stable précédente, en quelques secondes, sans coupure de service. Couplés aux stratégies Canary ou Blue/Green, ces déploiements deviennent une opération de routine, pas un événement redouté.
Une infrastructure déclarative et 100 % portable
L'une des forces les plus sous-estimées de K8s réside dans son modèle déclaratif. Plutôt que d'écrire des scripts impératifs ("fais ceci, puis cela"), vous décrivez dans des fichiers YAML l'état final souhaité de votre infrastructure : le nombre de réplicas, les ressources allouées, les règles réseau, les configurations.
Cette approche déclarative présente trois avantages majeurs :
- Lisibilité : n'importe quel membre de l'organisation peut comprendre l'état de l'infrastructure en lisant les fichiers de configuration.
- Reproductibilité : le même manifeste déploie la même application, de la même façon, dans tous les environnements, développement, staging, production.
- Portabilité totale : que vous soyez sur Amazon EKS, Google GKE, Azure AKS ou votre propre infrastructure on-premise, les configurations restent identiques. Fini l'enfermement propriétaire (vendor lock-in).
Pour les développeurs souhaitant tester ces concepts localement, des outils comme Kind (Kubernetes in Docker) ou MicroK8s permettent de simuler un environnement de production sur un simple laptop, idéal pour l'apprentissage et les pipelines de déploiement continu. Ces outils reproduisent fidèlement le comportement de la production, rendant les tests fiables et traçables dès le poste du développeur.
💡 Sur le même sujet : découvrez notre article Helm v3 à v4 : la modernisation du standard de packaging Kubernetes pour comprendre comment packager et déployer des applications complexes.
GitOps : le repo Git comme source unique de vérité
Adopter GitOps, c'est franchir une étape décisive dans la maturité DevOps. Mais qu'est-ce que GitOps exactement ? GitOps est une pratique qui utilise Git comme source unique de vérité pour l'ensemble de l'infrastructure et des déploiements. GitOps s'impose comme le prolongement naturel de Kubernetes : là où K8s automatise l'orchestration des conteneurs, GitOps permet d'automatiser la gouvernance de l'infrastructure elle-même.
Comment fonctionne GitOps sur Kubernetes
Le modèle GitOps repose sur un principe de réconciliation continue. L'opérateur GitOps, Argo CD ou Flux, surveille en permanence le dépôt Git et applique automatiquement les changements dans le cluster dès qu'une modification est détectée. C'est le modèle pull du GitOps : contrairement aux pipelines CI/CD classiques qui poussent les changements vers les clusters, l'opérateur GitOps tire (pull) l'état désiré depuis le repo, puis applique les changements sur le cluster.
Argo CD va même plus loin : son interface graphique permet de visualiser en temps réel l'état de synchronisation entre le repo Git et les ressources déployées, et d'accéder directement à l'API Kubernetes pour diagnostiquer les dérives. Concrètement, le flux de travail GitOps s'articule ainsi :
- Un développeur pousse une modification dans le dépôt Git.
- L'opérateur GitOps détecte la modification et applique automatiquement les changements dans l'environnement cible.
- Si une dérive (drift) est détectée entre l'état réel et l'état décrit dans Git, le système la corrige sans intervention humaine.
GitOps simplifie la gestion des déploiements Kubernetes en éliminant les interventions manuelles sur les clusters, une avancée majeure pour la livraison continue à grande échelle.
Les bénéfices concrets des pratiques GitOps
GitOps représente bien plus qu'un outil : c'est un changement de culture pour les équipes DevOps. Appliquez les principes GitOps à votre organisation, et vous observerez rapidement des bénéfices tangibles :
- Traçabilité et auditabilité : chaque modification est versionnée, signée et associée à un auteur dans l'historique Git.
- Conformité native, particulièrement précieuse dans les secteurs réglementés (santé, finance, défense).
- Résilience extrême : si un cluster est détruit accidentellement, il peut être reconstruit à l'identique en quelques minutes à partir des définitions Git -- Git étant la source de vérité de l'ensemble du système.
- Déploiement continu sans scripts fragiles ni accès directs à la production depuis la CI/CD.
- Gouvernance multi-environnements : les mêmes pratiques GitOps s'appliquent sur l'ensemble des clusters (développement, staging, production), éliminant les configurations manuelles source d'erreurs.
💡 Pour aller plus loin : notre article Pourquoi l'isolation des flux n'est plus une option vous guide dans la mise en place d'une infrastructure GitOps robuste et sécurisée.
Kubernetes en 2025–2026 : vers une gestion industrialisée
K8s est souvent surnommé "le système d'exploitation du cloud". Et comme tout système d'exploitation puissant, il demande une compréhension solide de ses mécanismes internes : gestion du RBAC, politiques d'affinité, gestion des secrets, observabilité...
L'enjeu en 2025 et 2026 n'est plus de "passer sur Kubernetes", c'est chose faite pour la majorité des organisations cloud-native, mais d'industrialiser le flux de travail DevOps pour opérer les clusters à grande échelle. Les outils GitOps incontournables de cet écosystème sont :
- Helm pour le packaging sous forme de charts réutilisables, simplifiant les déploiements répétables.
- Argo CD pour l'automatisation GitOps des déploiements en production, avec son interface graphique intuitive.
- Kyverno ou OPA/Gatekeeper pour la conformité, qui appliquent les politiques de sécurité de façon déclarative sur l'ensemble des architectures.
- OpenTelemetry pour l'observabilité unifiée (traces, métriques, logs).
En adoptant GitOps et en automatisant l'infrastructure de cette façon, les développeurs sont libérés des tâches répétitives à faible valeur ajoutée pour se concentrer sur ce qui compte vraiment : l'innovation logicielle.
Conclusion : Kubernetes et GitOps, un duo désormais inséparable
Kubernetes n'est plus une technologie émergente. C'est le standard de facto de l'orchestration de conteneurs, plébiscité par la CNCF, supporté par l'ensemble des fournisseurs cloud, et déployé dans des secteurs aussi variés que la finance, la santé, le retail ou la défense.
Associé aux pratiques GitOps, avec des outils comme Argo CD, Flux ou Helm, Kubernetes forme un écosystème complet qui couvre l'ensemble du cycle de vie des applications : du déploiement continu initial jusqu'à la gouvernance opérationnelle en production. GitOps et Kubernetes dans les environnements cloud-native ne sont plus deux sujets distincts : ils forment aujourd'hui un seul et même référentiel de pratiques DevOps modernes.
Maîtriser Kubernetes, de ses fondamentaux jusqu'aux pratiques GitOps avancées, est aujourd'hui une compétence aussi fondamentale pour un ingénieur DevOps que la connaissance de Linux l'était il y a vingt ans.
Formations Associées
Envie d'approfondir ?
Découvrez nos formations pour développer vos compétences.