Kubernetes Network Policies et Zero Trust Security : Sécuriser votre Cluster en 2026
Admin Janus
admin
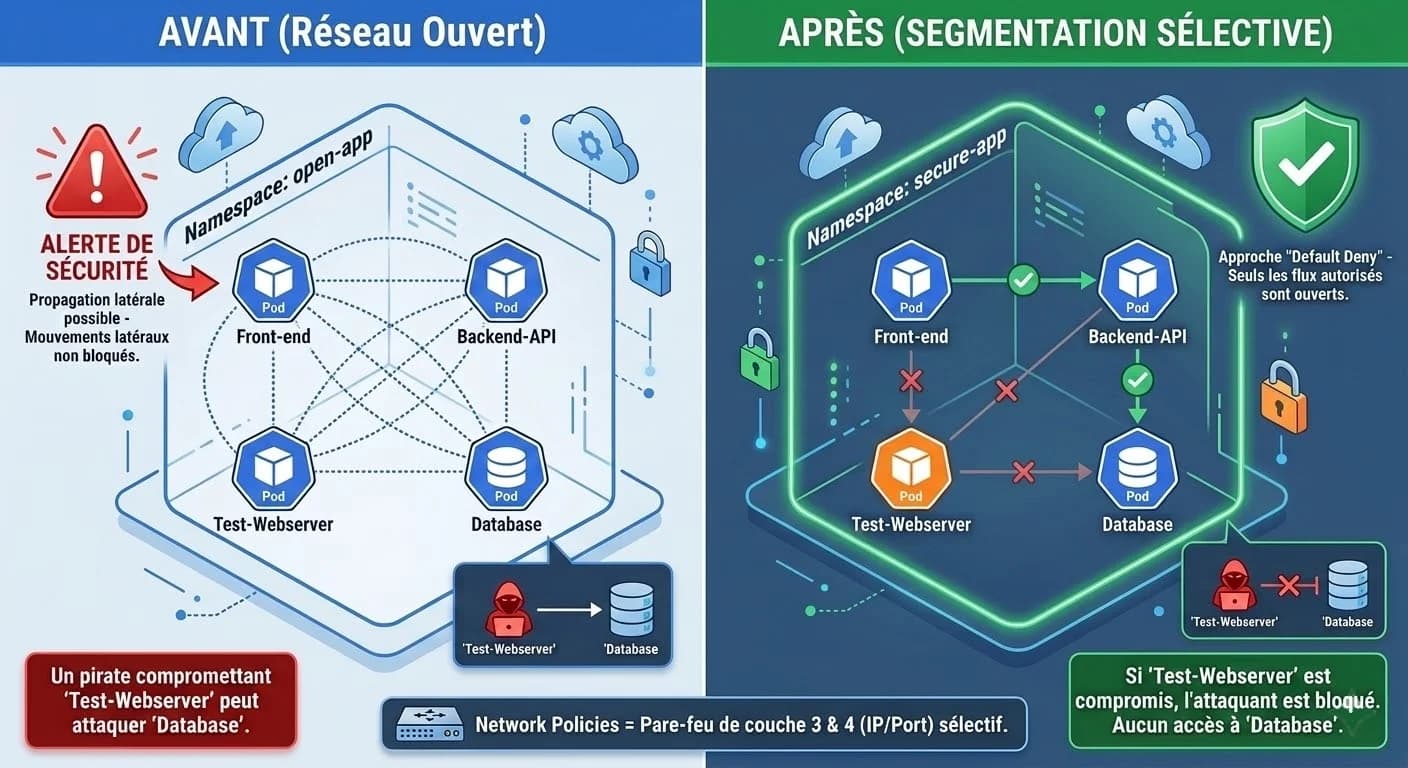
Dans l'imaginaire collectif, un cluster Kubernetes est souvent perçu comme une forteresse imprenable grâce à son orchestration sophistiquée. Pourtant, par défaut, la réalité est tout autre : Kubernetes adopte une philosophie de réseau « ouvert ». À l'intérieur d'un cluster, chaque Pod peut communiquer avec n'importe quel autre Pod, sans restriction. Imaginez un hôtel de luxe où chaque client posséderait une clé passe-partout capable d'ouvrir toutes les chambres, du local technique à la suite présidentielle.
C'est précisément ce risque que les Network Policies Kubernetes permettent de neutraliser. La sécurité réseau dans un environnement Kubernetes n'est pas une option réservée aux banques ou aux infrastructures critiques : c'est le socle de toute architecture cloud-native moderne. Dans ce guide, nous explorons comment adopter une stratégie de sécurité zero-trust dans votre cluster Kubernetes, pourquoi les Network Policies sont indispensables, et comment des outils comme Cilium ou Calico permettent d'atteindre un niveau industriel de sécurité dans le cluster.
💡 Pour poser les bases avant de plonger dans la sécurité réseau, consultez notre article : Kubernetes et GitOps : le standard incontournable du déploiement moderne en IT
Le scénario catastrophe : comment un Pod compromis détruit tout un cluster
Pour comprendre l'importance des Kubernetes Network Policies, il faut analyser comment une intrusion se déroule concrètement dans un environnement Kubernetes non sécurisé.
Prenons EcoLogix, une startup fictive qui déploie un petit serveur web de test pour une interface de monitoring interne. Ce serveur, jugé "non critique", est configuré rapidement sans isolation particulière. Dans Kubernetes, sans network policy active, tous les Pods peuvent communiquer librement entre eux, c'est le comportement par défaut.
Si un attaquant exploite une vulnérabilité sur ce serveur web (une faille Remote Code Execution, par exemple), il ne se contentera pas de ce point d'entrée. Dans un environnement Kubernetes sans segmentation, ce Pod devient une tête de pont. Depuis ce conteneur compromis, le réseau interne du cluster est entièrement exposé : le pirate peut scanner toutes les adresses IP et identifier le Pod hébergeant la base de données de production.
Le résultat ? Un simple Pod de test devient le vecteur d'une exfiltration de données massive. C'est le mouvement latéral, le vecteur d'attaque le plus dangereux dans les architectures basées sur des microservices. Avec des network policies correctement configurées, ce scénario devient impossible : le Pod compromis se retrouve isolé, incapable de communiquer avec le reste du cluster.
Kubernetes Network Policies : le pare-feu chirurgical du cloud-native
Les Kubernetes Network Policies sont l'outil natif pour contrôler le trafic réseau sur les couches 3 (IP) et 4 (TCP/UDP). Contrairement aux pare-feu traditionnels qui gèrent des adresses IP statiques, les Network Policies utilisent des labels et des sélecteurs dynamiques. On ne définit pas des règles pour une machine, mais pour un rôle applicatif.
Anatomie d'une Network Policy : ingress and egress
Chaque network policy agit sur deux axes dans le réseau Kubernetes :
- Ingress : contrôle le trafic entrant vers un Pod. Une ingress rule peut par exemple autoriser uniquement le Pod frontend à requêter le Pod backend sur le port 8080.
- Egress : contrôle le trafic sortant depuis un Pod. Une egress rule peut par exemple interdire à un Pod d'accéder à Internet, limitant ses communications au strict périmètre du cluster.
Les policies sont définies sous forme de manifestes YAML déclaratifs. Voici un exemple concret d'une network policy qui isole un namespace production :
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: deny-all-default
  namespace: production
spec:
  podSelector: {}
  policyTypes:
  - Ingress
  - Egress
Cette policy bloque tout le trafic réseau entrant et sortant du namespace production par défaut. On ajoute ensuite des règles d'ouverture sélectives pour les flux légitimes.
La stratégie "Deny All" : le zero trust model par défaut
Avec Kubernetes, la règle d'or pour tout ingénieur DevOps en 2026 est l'application du Default Deny, le fondement du modèle zero trust. Un modèle zero trust part du principe qu'aucune communication n'est légitime tant qu'elle n'a pas été explicitement autorisée. Le zero trust nécessite donc de fermer l'ensemble des flux par défaut, puis d'ouvrir sélectivement les communications nécessaires.
L'adoption du zero trust dans Kubernetes se décompose en trois étapes :
- Isolation totale : on déploie une policy qui bloque tout trafic ingress et egress dans chaque namespace.
- Ouverture sélective : on ajoute des règles pour autoriser les flux légitimes (ex : frontend → backend sur le port 8080, backend → base de données sur le port 5432).
- Validation continue : on vérifie que les network policies sont bien appliquées via les API Kubernetes et les outils d'observabilité.
💡 Pour approfondir les pratiques GitOps appliquées à la gouvernance de vos network policies, lisez : Helm v3 à v4 : La Modernisation du Standard de Packaging Kubernetes à l'Heure du GitOps
Zero Trust Kubernetes : au-delà des Network Policies natives
Les network policies natives de Kubernetes présentent une limitation importante : elles requièrent un plugin CNI (Container Network Interface) compatible pour fonctionner. C'est là qu'interviennent les solutions avancées de sécurité réseau dans Kubernetes.
Cilium et Calico : la sécurité réseau de niveau industriel dans Kubernetes
Pour aller plus loin que les Network Policies standard, les équipes adoptent des solutions comme Cilium ou Calico :
Cilium s'appuie sur eBPF (extended Berkeley Packet Filter) pour filtrer le trafic réseau directement dans le noyau Linux, avec une visibilité totale et une latence quasi nulle. Cilium permet d'implémenter une sécurité zero-trust granulaire au niveau applicatif (couche 7) : on peut autoriser uniquement les requêtes HTTP GET vers /api/v1/products et bloquer toutes les autres, même au sein du même cluster. La sécurité d'un cluster Kubernetes avec Cilium atteint un niveau de contrôle inégalé.
Calico est la solution la plus répandue pour la sécurité réseau dans Kubernetes. Calico, solution CNI de référence, s'intègre nativement avec les principales distributions Kubernetes et supporte des règles de network policies pour des environnements hybrides, on-premise et cloud. Avec une solution CNI comme Calico, la gestion des flux entre microservices devient déclarative et auditable.
Ces outils permettent également d'implémenter le modèle zero trust au niveau du réseau Kubernetes lui-même, en chiffrant automatiquement les communications entre Pods via mTLS, sans modifier le code applicatif.
Network Security et conformité réglementaire
La sécurité réseau dans Kubernetes n'est pas qu'une affaire de cybersécurité : c'est aussi une exigence réglementaire croissante. Les référentiels RGPD, PCI-DSS et la directive NIS 2 imposent désormais une segmentation stricte des environnements. La sécurité d'un cluster Kubernetes non segmenté expose l'organisation à des sanctions directes.
De nombreuses entreprises ont adopté de fait une stratégie zero trust formalisée : chaque nouveau service déployé dans le cluster arrive avec ses network policies préconfigurées, via des outils de Policy-as-Code comme Kyverno ou OPA/Gatekeeper. Les policies peuvent ainsi être vérifiées automatiquement à chaque déploiement, garantissant qu'un réel niveau de sécurité est maintenu en continu, même à grande vitesse de livraison.
Kubernetes Security : observabilité et gestion opérationnelle des Network Policies
Cartographier le network traffic avant d'isoler
L'isolation stricte n'est pas sans risques. Le principal écueil est de bloquer un flux critique oublié (comme l'accès au DNS interne du cluster via le port 53). C'est ici que l'observabilité entre en jeu. Un modèle de sécurité solide commence toujours par une phase de découverte des flux réels avant d'appliquer des restrictions.
Des outils comme Hubble (l'interface d'observabilité de Cilium) ou Weave Scope permettent de visualiser en temps réel le trafic réseau dans le cluster Kubernetes, d'identifier les communications entre Pods, et de valider que les network policies sont correctement appliquées sans casser l'application.
Pratiques pour les Network Policies à grande échelle
À mesure que le nombre de microservices croît, la gestion manuelle des network policies devient ingérable. Les pratiques pour les network policies à grande échelle reposent sur trois principes :
- Namespacing strict : chaque composant applicatif vit dans son propre namespace Kubernetes, avec ses policies dédiées. Cela permet d'isoler chaque équipe et chaque environnement (développement, staging, production).
- Policy-as-Code : les network policies sont versionnées dans Git et déployées via des pipelines GitOps, exactement comme le code applicatif. L'API Kubernetes valide chaque policy avant son application en production.
- Monitoring continu : les alertes sont configurées pour détecter toute dérive (drift) entre les policies définies dans Git et celles effectivement appliquées dans le cluster. Une anomalie réseau déclenche automatiquement une alerte et un rollback.
💡 Pour comprendre comment sécuriser vos déploiements de bout en bout avec GitOps, consultez : Cloud Computing en 2026 : AWS, Azure et GCP pour Construire vos Environnements Cloud avec Kubernetes
Conclusion : vers un environnement Kubernetes "Secure by Design"
Qu'est-ce que le zero trust, en pratique, dans un environnement Kubernetes ? C'est la capacité à transformer votre cluster d'une zone ouverte en une série de compartiments étanches, où chaque Pod ne peut communiquer qu'avec les services dont il a strictement besoin.
L'adoption du zero trust dans Kubernetes via les Network Policies, renforcées par des solutions comme Cilium ou Calico et supervisées par une observabilité temps réel, est aujourd'hui la norme pour toute organisation qui opère des workloads critiques sur Kubernetes. Zero trust n'impose pas de complexité supplémentaire si il est intégré dès la conception : c'est ce qu'on appelle le Secure by Design.
Les cyberattaques devenant de plus en plus automatisées, notre réponse doit être structurelle. Un modèle zero trust bien implémenté dans votre cluster Kubernetes n'est pas une contrainte : c'est la garantie de votre liberté d'innover en toute sérénité.
Formations Associées
Envie d'approfondir ?
Découvrez nos formations pour développer vos compétences.